Smart-Home-Sicherheit: So schützt man vernetzte Geräte vor Hackern
Je mehr Geräte im eigenen Zuhause mit dem Internet verbunden sind, desto größer wird auch die potenzielle Angriffsfläche für Cyberkriminelle. Vom smarten Türschloss über die Überwachungskamera bis zur vernetzten Steckdose – jedes zusätzliche Gerät ist ein weiterer möglicher Zugangspunkt in das heimische Netzwerk. Mit den richtigen Grundregeln lässt sich das Risiko jedoch erheblich reduzieren, ohne auf den Komfort eines vernetzten Zuhauses verzichten zu müssen.
Warum Smart-Home-Geräte besonders angreifbar sind
Viele Smart-Home-Geräte werden mit dem primären Ziel niedriger Herstellungskosten und schneller Markteinführung entwickelt, wodurch Sicherheitsaspekte bei günstigeren Produkten oft nur nachrangig behandelt werden. Häufige Probleme sind werkseitig voreingestellte, leicht zu erratende Standardpasswörter, die nach der Inbetriebnahme nie geändert werden, sowie unregelmäßige oder komplett ausbleibende Sicherheitsupdates nach Ablauf eines meist recht kurzen Supportzeitraums. Ein einzelnes unsicheres Gerät kann im schlimmsten Fall als Einfallstor dienen, über das Angreifer Zugriff auf das gesamte Heimnetzwerk erlangen, selbst wenn Router und Computer eigentlich gut abgesichert sind.
Das eigene WLAN als erste Verteidigungslinie
Die Absicherung beginnt beim Router selbst. Ein starkes, individuelles WLAN-Passwort sowie die Nutzung des aktuellen WPA3-Verschlüsselungsstandards bilden die Grundlage jeder sinnvollen Smart-Home-Sicherheitsstrategie. Ebenso wichtig ist es, die Firmware des Routers regelmäßig zu aktualisieren, da Hersteller kontinuierlich Sicherheitslücken schließen, die andernfalls über Monate oder sogar Jahre offen blieben. Viele moderne Router bieten zudem eine automatische Update-Funktion, die sich einmalig aktivieren lässt und danach zuverlässig im Hintergrund für aktuelle Sicherheitsstände sorgt, ohne dass Nutzer sich manuell darum kümmern müssen.
Netzwerksegmentierung: Ein separates Gäste- und IoT-Netzwerk
Eine der wirkungsvollsten, aber am häufigsten übersehenen Maßnahmen ist die Trennung von Smart-Home-Geräten und sensiblen Endgeräten wie Laptops oder Smartphones mit Zugriff auf Online-Banking. Die meisten aktuellen Router erlauben die Einrichtung eines separaten Gastnetzwerks, das sich gezielt für IoT-Geräte nutzen lässt. Wird ein Gerät in diesem separaten Netzwerk kompromittiert, bleibt der Zugriff des Angreifers auf dieses isolierte Segment beschränkt, statt sich ungehindert auf Computer und Smartphones im Hauptnetzwerk ausbreiten zu können. Diese Netzwerksegmentierung gilt unter Sicherheitsexperten als eine der effektivsten Einzelmaßnahmen für private Haushalte mit vielen vernetzten Geräten.
Zwei-Faktor-Authentifizierung konsequent nutzen
Für alle Smart-Home-Dienste, die eine Cloud-Anbindung nutzen – etwa Kamera-Apps oder smarte Türschloss-Systeme – sollte, wo verfügbar, konsequent eine Zwei-Faktor-Authentifizierung aktiviert werden. Selbst wenn ein Passwort durch ein Datenleck bei einem völlig anderen Dienst kompromittiert und für einen Angriffsversuch wiederverwendet wird, verhindert der zusätzliche Bestätigungsschritt über eine Authenticator-App oder SMS-Code in den allermeisten Fällen den unbefugten Zugriff. Gerade bei Kamerasystemen mit Livebild-Zugriff auf den privaten Wohnraum ist dieser zusätzliche Schutz keine übertriebene Vorsichtsmaßnahme, sondern eine grundlegende Notwendigkeit.
Regelmäßige Firmware-Updates einplanen
Während Router und Smartphones ihre Updates meist automatisch einspielen, verlangen viele Smart-Home-Geräte eine manuelle Aktualisierung über eine zugehörige App. Diese Updates werden im hektischen Alltag leicht vergessen, obwohl sie oft kritische Sicherheitslücken schließen. Es empfiehlt sich, in regelmäßigen Abständen – etwa einmal im Monat – gezielt alle installierten Smart-Home-Apps auf verfügbare Firmware-Updates zu prüfen, statt sich allein auf gelegentliche Benachrichtigungen der Hersteller zu verlassen, die nicht immer zuverlässig und rechtzeitig erfolgen.
Kaufentscheidung: Worauf schon vor dem Kauf zu achten ist
Sicherheit lässt sich bereits vor dem Kauf beeinflussen. Hersteller, die ein klares, öffentlich einsehbares Support-Versprechen für Sicherheitsupdates über mehrere Jahre abgeben, verdienen in der Regel mehr Vertrauen als Billigprodukte ohne jegliche Update-Zusage. Auch die Unterstützung offener, geprüfter Standards wie Matter spricht für einen bewussteren Umgang mit Sicherheit, da diese Standards von einem breiten Branchenkonsortium entwickelt und regelmäßig auf Schwachstellen überprüft werden, statt auf proprietären, weniger transparenten Insellösungen einzelner Hersteller zu beruhen.
Physische Sicherheit nicht vergessen
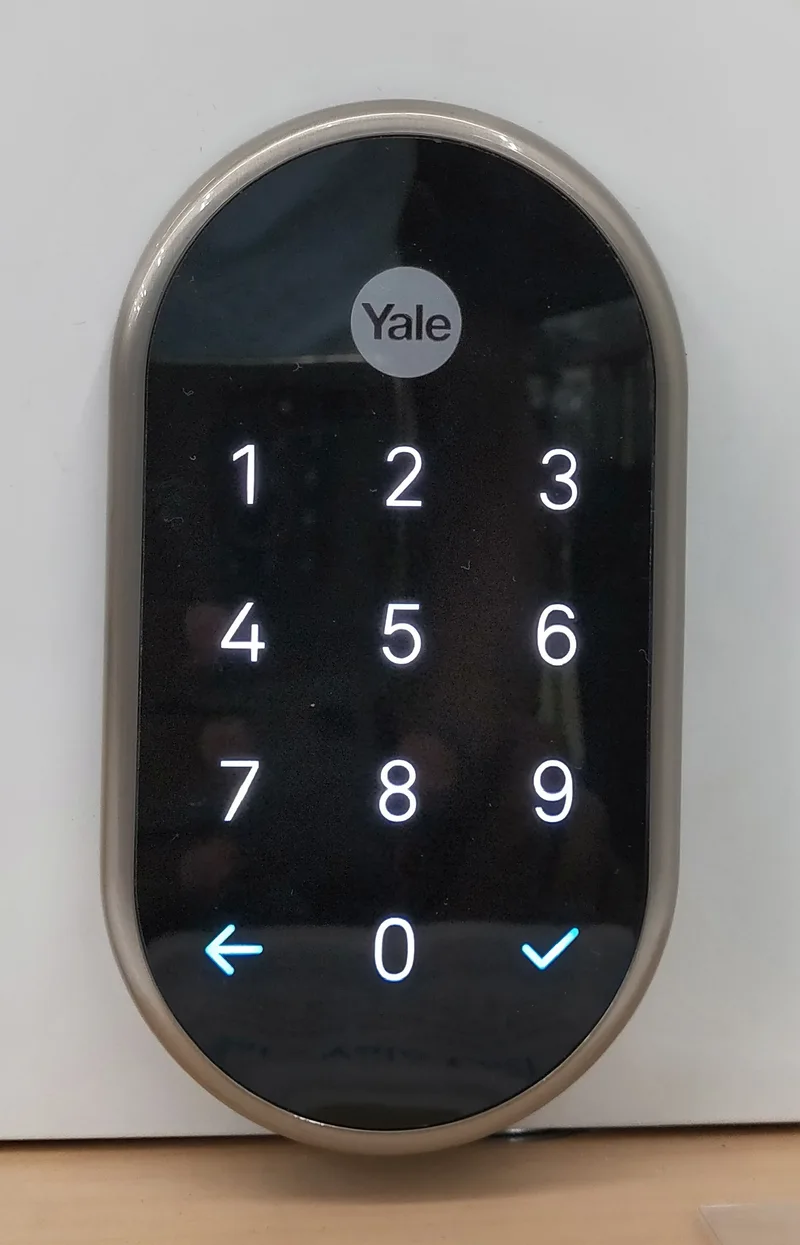
Neben der digitalen Absicherung spielt bei bestimmten Gerätekategorien auch die physische Sicherheit eine Rolle. Smarte Türschlösser sollten zusätzlich zur digitalen Verschlüsselung auch mechanisch robust gegen klassische Einbruchsmethoden wie Lockpicking oder Bohren sein, da ein digital perfekt abgesichertes, aber mechanisch schwaches Schloss keinen echten Sicherheitsgewinn gegenüber einem klassischen Schließzylinder bietet. Sicherheitszertifizierungen unabhängiger Prüfinstitute geben hier Aufschluss darüber, ob ein Produkt sowohl digitalen als auch physischen Angriffsversuchen standhält.
Was tun im Verdachtsfall?
Bemerken Nutzer ungewöhnliches Verhalten eines Smart-Home-Geräts – etwa unerklärliche Aktivierungen, ungewohnt hohen Datenverkehr oder Zugriffsversuche von unbekannten IP-Adressen in den Protokollen der zugehörigen App – sollte das betroffene Gerät umgehend vom Netzwerk getrennt werden, bis die Ursache geklärt ist. Ein vollständiges Zurücksetzen auf Werkseinstellungen mit anschließender Neueinrichtung unter einem neuen, starken Passwort beseitigt in den meisten Fällen eine mögliche Kompromittierung, auch wenn bei ernsthaftem Verdacht auf tiefergehende Angriffe zusätzlich eine vollständige Überprüfung des gesamten Heimnetzwerks ratsam ist.
VPN-Zugriff für Fernsteuerung außerhalb des Heimnetzwerks
Wer Smart-Home-Geräte auch von unterwegs steuern möchte, öffnet damit zwangsläufig einen Zugang von außen ins eigene Netzwerk. Statt einzelne Ports direkt am Router für den externen Zugriff zu öffnen – eine Methode, die Sicherheitsexperten aus gutem Grund zunehmend als veraltet und riskant einstufen – empfiehlt sich stattdessen der Zugriff über einen verschlüsselten VPN-Tunnel. Viele aktuelle Router bringen eine integrierte VPN-Serverfunktion bereits mit, sodass sich das gesamte Heimnetzwerk sicher aus der Ferne erreichen lässt, ohne einzelne Geräte oder Dienste direkt und unverschlüsselt dem offenen Internet auszusetzen.
Alternativ bieten viele Hersteller von Smart-Home-Geräten mittlerweile eigene Cloud-Vermittlungsdienste an, die den direkten Zugriff auf das Heimnetzwerk umgehen und stattdessen über gesicherte Herstellerserver kommunizieren. Diese Lösung ist für technisch weniger versierte Nutzer meist komfortabler einzurichten als ein eigener VPN-Server, bedeutet aber auch, dem jeweiligen Hersteller ein gewisses Grundvertrauen hinsichtlich dessen eigener Serverinfrastruktur und Sicherheitspraktiken entgegenzubringen, was bei der Anbieterauswahl mit bedacht werden sollte. In jedem Fall gilt: Ein Zwei-Wege-Abgleich zwischen Komfort und Risiko lohnt sich individuell für jedes einzelne Gerät, statt pauschal jede Fernzugriffsfunktion sofort und ungeprüft zu aktivieren, nur weil sie technisch verfügbar ist.
Fazit
Ein vernetztes Zuhause muss kein Sicherheitsrisiko sein, solange grundlegende Schutzmaßnahmen konsequent umgesetzt werden. Starke, individuelle Passwörter, ein separates Netzwerk für IoT-Geräte, regelmäßige Firmware-Updates und eine konsequent aktivierte Zwei-Faktor-Authentifizierung bilden zusammen ein solides Fundament, das die überwiegende Mehrheit typischer Angriffsversuche zuverlässig abwehrt. Wer diese Grundlagen beachtet und sie regelmäßig überprüft statt sie nur einmalig bei der Ersteinrichtung umzusetzen, kann die Vorteile eines smarten Zuhauses langfristig genießen, ohne die eigene Privatsphäre und Sicherheit unnötig aufs Spiel zu setzen.