Deepfakes erkennen: So entlarvt man KI-generierte Bilder und Videos
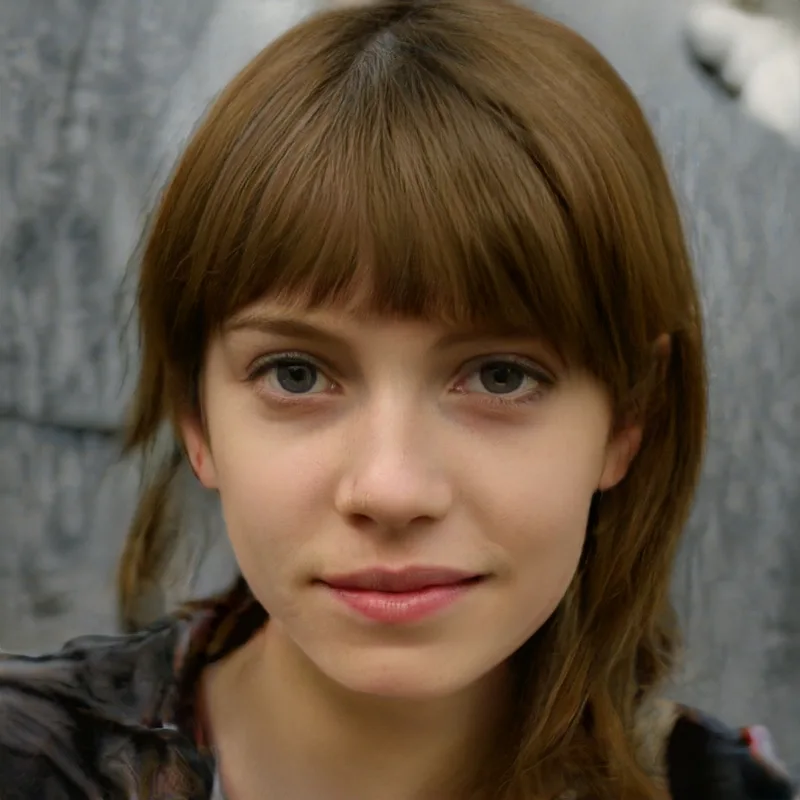
Ein Video eines bekannten Politikers, der Dinge sagt, die er nie gesagt hat – technisch inzwischen mit erschreckend geringem Aufwand möglich. Deepfakes, also mittels künstlicher Intelligenz manipulierte oder komplett generierte Bilder und Videos, werden von Jahr zu Jahr überzeugender. Wer sich vor Täuschung schützen möchte, sollte die typischen Warnsignale und verfügbaren Prüfwerkzeuge kennen.
Wie Deepfakes technisch entstehen
Die meisten Deepfakes basieren auf zwei konkurrierenden neuronalen Netzen, so genannten Generative Adversarial Networks: Ein Netz erzeugt gefälschte Bilder, während ein zweites versucht, diese von echten Aufnahmen zu unterscheiden. Durch dieses ständige Wettrennen verbessert sich die Qualität der generierten Fälschungen kontinuierlich, bis das zweite Netz die Fälschung kaum noch von einem echten Foto unterscheiden kann. Neuere Systeme setzen zunehmend auf Diffusionsmodelle, die Bilder schrittweise aus zufälligem Rauschen aufbauen und dabei häufig noch realistischere, detailreichere Ergebnisse liefern als klassische GAN-Ansätze.
Typische visuelle Warnsignale
Trotz erheblicher Fortschritte weisen viele Deepfakes weiterhin subtile, aber erkennbare Fehler auf. Ein klassisches Warnsignal ist unnatürliches Blinzeln: Frühe Deepfake-Modelle wurden häufig mit Fotos statt echten Videos trainiert, auf denen Personen selten mit geschlossenen Augen abgebildet sind, was zu einer unnatürlich seltenen oder gänzlich fehlenden Blinzelfrequenz im generierten Video führen kann. Weitere Warnsignale sind unstimmige Beleuchtung zwischen Gesicht und Hintergrund, seltsam wirkende Übergänge an Haaransatz und Ohren sowie eine leicht verzögerte oder nicht ganz synchrone Lippenbewegung zum gesprochenen Ton.
Audio-Deepfakes: Die unterschätzte Gefahr
Neben manipulierten Videos gewinnen auch reine Audio-Deepfakes an Bedeutung, bei denen die Stimme einer realen Person mit nur wenigen Minuten Originalmaterial täuschend echt nachgebildet wird. Diese Technik wird zunehmend für Betrugsversuche genutzt, etwa bei gefälschten Telefonanrufen, die vorgeben, von Familienangehörigen in einer Notsituation zu stammen. Da reine Audiofälschungen ohne begleitendes Bildmaterial deutlich schwerer zu verifizieren sind, empfiehlt sich bei unerwarteten, dringlichen Geldanfragen am Telefon grundsätzlich eine Rückversicherung über einen zweiten, unabhängigen Kommunikationskanal, etwa durch einen direkten Rückruf unter einer bekannten, zuvor gespeicherten Nummer statt einer Antwort auf die eingehende Nummer selbst.
Digitale Wasserzeichen als technische Gegenmaßnahme
Große KI-Anbieter arbeiten zunehmend an digitale Wasserzeichen, die direkt in generierte Bilder eingebettet werden und mit speziellen Prüfwerkzeugen erkannt werden können, selbst wenn das Bild anschließend bearbeitet oder komprimiert wurde. Initiativen wie die Content Authenticity Initiative arbeiten branchenübergreifend an einheitlichen Standards, mit denen sich die Herkunft eines Bildes oder Videos technisch nachvollziehen lässt. Problematisch bleibt dabei, dass solche Wasserzeichen nur greifen, wenn der jeweilige Ersteller sie überhaupt einsetzt – böswillige Akteure werden freiwillige Kennzeichnungssysteme naturgemäß umgehen.
Metadaten-Analyse als Prüfwerkzeug
Eine Metadaten-Analyse der Bilddatei kann zusätzliche Hinweise liefern: Fehlende oder ungewöhnliche Aufnahmeinformationen, ein Erstellungsdatum, das nicht zum behaupteten Kontext passt, oder Hinweise auf die verwendete Bearbeitungssoftware können auf eine Manipulation hindeuten. Allerdings lassen sich Metadaten leicht entfernen oder fälschen, weshalb ihr Fehlen allein noch kein eindeutiger Beweis für eine Fälschung ist, sondern lediglich ein zusätzliches Indiz im Gesamtbild der Prüfung darstellt.
Spezialisierte Erkennungswerkzeuge
Mittlerweile existieren spezialisierte Online-Werkzeuge und Browser-Erweiterungen, die verdächtige Bilder und Videos automatisiert auf typische KI-Generierungsmuster untersuchen und eine Wahrscheinlichkeitseinschätzung liefern. Diese Werkzeuge sind jedoch kein Allheilmittel: Da sie selbst auf trainierten KI-Modellen basieren, hinken sie den neuesten Generierungstechniken tendenziell hinterher und liefern insbesondere bei sehr hochwertigen, aktuellen Fälschungen nicht immer zuverlässige Ergebnisse. Sie sollten daher als ein zusätzlicher Baustein neben der eigenen kritischen Prüfung verstanden werden, nicht als alleinige Entscheidungsgrundlage.
Rückwärtssuche und Quellenprüfung
Eine der zuverlässigsten, wenn auch aufwendigeren Methoden bleibt die klassische Quellenprüfung: eine Bild-Rückwärtssuche kann zeigen, ob ein Foto oder Videostandbild bereits früher in einem völlig anderen Kontext aufgetaucht ist, was auf eine Wiederverwendung oder Manipulation hindeutet, selbst wenn der neue Kontext auf den ersten Blick glaubwürdig und tagesaktuell wirkt. Auch die Überprüfung, ob seriöse, etablierte Nachrichtenquellen über dasselbe Ereignis berichten, hilft dabei, einzelne verdächtige Inhalte richtig einzuordnen, bevor sie unkritisch geteilt werden.
Gesellschaftliche und rechtliche Einordnung
Viele Länder haben in den vergangenen Jahren begonnen, rechtliche Rahmenbedingungen für den Umgang mit Deepfakes zu schaffen, insbesondere im Kontext von Wahlkampagnen, nicht einvernehmlich erstellten intimen Inhalten und Identitätsdiebstahl. Die Gesetzgebung hinkt der technischen Entwicklung dabei naturgemäß hinterher, was die Bedeutung individueller Medienkompetenz zusätzlich erhöht, bis einheitlichere, wirksame Regelungen etabliert sind, die den grenzüberschreitenden Charakter des Problems angemessen adressieren. Internationale Zusammenarbeit zwischen Strafverfolgungsbehörden bleibt dabei besonders wichtig, da Ersteller manipulativer Inhalte häufig gezielt aus Ländern mit laxer Rechtslage operieren, um einer Strafverfolgung im eigenen Land zu entgehen.
Praktische Verhaltensregeln im Alltag
Wer verdächtige Inhalte im Netz begegnet, sollte grundsätzlich eine gesunde Skepsis walten lassen, besonders bei emotional aufgeladenen, empörenden oder überraschenden Inhalten, die gezielt zum schnellen, unreflektierten Teilen verleiten sollen. Ein kurzer Moment des Innehaltens, eine schnelle Quellenprüfung über etablierte Nachrichtenkanäle und der Verzicht auf vorschnelles Weiterleiten unbestätigter Inhalte reduzieren das Risiko, selbst zur Verbreitung von Desinformation beizutragen, erheblich. Wer sich generell für die Funktionsweise von KI-Bildgeneratoren interessiert, findet in unserem Überblicksartikel weiterführende technische Hintergründe, die auch beim Einschätzen zukünftiger, noch überzeugenderer Generationen dieser Technologie hilfreich bleiben dürften.
Deepfakes in Nachrichten und Social Media
Besonders kritisch wird die Verbreitung von Deepfakes über soziale Netzwerke, wo Inhalte oft ohne Kontext und binnen Minuten millionenfach geteilt werden, bevor eine Richtigstellung überhaupt die gleiche Reichweite erzielen kann. Nachrichtenredaktionen und Faktenchecker-Organisationen haben in den vergangenen Jahren eigene Prüfteams aufgebaut, die verdächtige virale Inhalte gezielt untersuchen, doch die schiere Menge neu erstellter Inhalte übersteigt die verfügbaren Prüfkapazitäten bei weitem. Für den einzelnen Nutzer bleibt daher die eigene kritische Prüfung nach wie vor die erste und wichtigste Verteidigungslinie gegen Falschinformationen. Plattformbetreiber experimentieren zudem mit automatisierten Kennzeichnungssystemen für mutmaßlich KI-generierte Inhalte, wobei die Zuverlässigkeit dieser automatischen Erkennung je nach Plattform und verwendeter Erstellungstechnik derzeit noch erheblich schwankt.
Positive Anwendungen derselben Technologie
Nicht jede Anwendung der zugrunde liegenden Technologie ist missbräuchlich: Dieselben Diffusionsmodelle, die Deepfakes ermöglichen, kommen auch in der Filmproduktion für digitale Verjüngungseffekte, in der Synchronisation für lippensynchrone Übersetzungen oder in der medizinischen Bildgebung für realistische Trainingsdaten zum Einsatz. Die Unterscheidung zwischen legitimer kreativer Nutzung und täuschender Manipulation liegt letztlich nicht in der Technik selbst, sondern in der Transparenz gegenüber dem Publikum darüber, dass ein Inhalt künstlich erzeugt oder verändert wurde. Viele Produktionsstudios kennzeichnen solche Effekte inzwischen freiwillig im Abspann, um genau diese Unterscheidung für das Publikum nachvollziehbar zu halten und Missverständnisse von vornherein zu vermeiden.